


Cyberattaques dans les supermarchés : quelles leçons pour la sécurité des entreprises ?
Des cyberattaques aux conséquences bien réelles
En octobre 2026, plusieurs centaines de supermarchés en France ont été touchés par des cyberattaques visant leurs systèmes de régulation frigorifique. Les pirates ont pris le contrôle à distance de certains équipements connectés et modifié leurs paramètres de fonctionnement, provoquant une hausse anormale des températures. Des produits frais et surgelés ont dû être jetés, entraînant des pertes financières importantes. Découvrez les informations rapportées par Le Monde sur les cyberattaques contre les systèmes frigorifiques.
Au Luxembourg, le groupe Delhaize, a également été confronté à un incident de cybersécurité en octobre 2026. La mise hors service de certains systèmes informatiques a perturbé certaines opérations et la disponibilité de produits. Retrouvez les informations publiées par L'essentiel sur l'incident informatique chez Delhaize Luxembourg.
Ces deux incidents sont distincts et rien ne permet d’affirmer qu’ils sont liés. Ils illustrent néanmoins un même constat : une cyberattaque peut avoir des conséquences opérationnelles et financières bien au-delà des systèmes informatiques directement touchés.
Quelles sont les principales cybermenaces pour les entreprises ?
Toutes les organisations, quelle que soit leur taille ou leur activité, peuvent être exposées à des cyberattaques. Parmi les menaces les plus courantes, plusieurs méritent une attention particulière.
Le phishing : exploiter le facteur humain
Les cybercriminels utilisent des e-mails, des SMS ou des sites frauduleux pour inciter leurs victimes à communiquer des informations confidentielles, à transmettre leurs identifiants ou à télécharger un fichier malveillant. Un seul compte compromis peut parfois suffire à ouvrir la voie à une attaque plus importante.
Les ransomwares : bloquer l’activité
Ces logiciels malveillants peuvent chiffrer les données et rendre les systèmes inaccessibles. Les attaquants réclament alors une rançon en échange d’une éventuelle clé de déchiffrement. Même lorsque des sauvegardes existent, la restauration peut nécessiter du temps et perturber fortement les opérations.
Les vulnérabilités des systèmes et des équipements connectés
Des logiciels obsolètes, des équipements mal configurés ou des interfaces d’administration insuffisamment protégées peuvent offrir aux attaquants un point d’entrée. Comme l’illustrent les attaques contre les systèmes frigorifiques, les risques concernent aussi les équipements physiques connectés au réseau.
La sécurisation de ces équipements doit être pensée dès leur conception et leur intégration dans le réseau (security by design). Cela implique notamment de cloisonner les environnements, de limiter les accès d’administration et de contrôler les communications entre les systèmes.
La compromission des accès et les attaques indirectes
Des mots de passe réutilisés, des accès distants mal sécurisés ou une faille chez un prestataire peuvent permettre à des cybercriminels de pénétrer un environnement informatique. Une entreprise peut ainsi être affectée sans être nécessairement la cible initiale de l’attaque.
Les conséquences possibles sont nombreuses : interruption de service, pertes financières, indisponibilité des données, atteinte à la réputation ou perturbation de la chaîne d’approvisionnement.
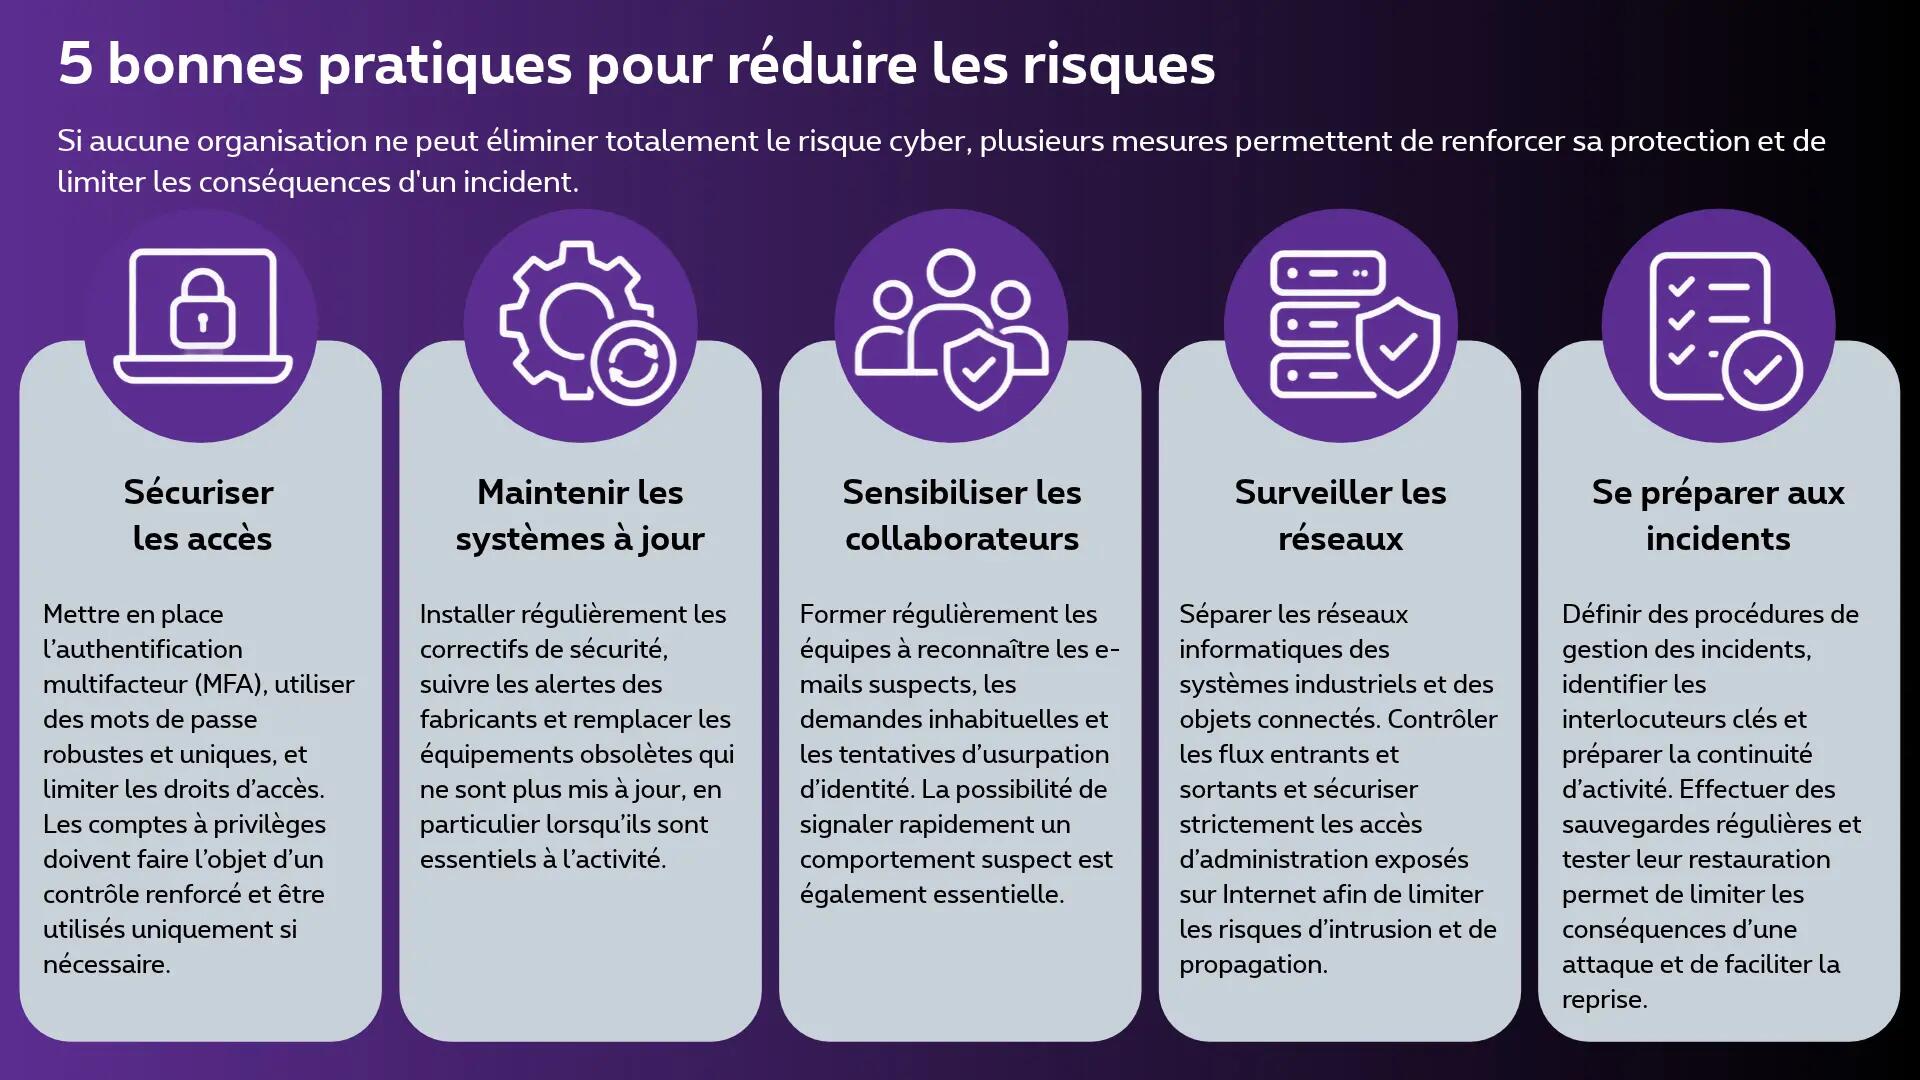
Ces mesures doivent s’inscrire dans une démarche continue : les menaces évoluent, les infrastructures changent et les protections doivent être régulièrement réévaluées.
Comment renforcer la cybersécurité de son entreprise ?
Mettre en place une stratégie de cybersécurité efficace ne consiste pas uniquement à installer des outils de protection. Il est nécessaire de comprendre les risques propres à son organisation, d’identifier les vulnérabilités prioritaires et de s’assurer que les mesures en place répondent réellement aux besoins opérationnels.
Proximus NXT Luxembourg accompagne les entreprises dans la sécurisation de leur environnement numérique, en tenant compte de leurs infrastructures, de leurs enjeux et de leur niveau de maturité en matière de cybersécurité.
Selon les besoins identifiés, cet accompagnement peut notamment porter sur :
- L’évaluation des risques et des vulnérabilités, afin de mieux comprendre les points d’exposition et de définir les priorités.
- La sécurisation des infrastructures et des réseaux, pour renforcer les contrôles d’accès et limiter les possibilités de propagation d’une attaque.
- La détection et la surveillance des menaces, afin d’identifier plus rapidement les activités suspectes.
- La préparation et la gestion des incidents, pour améliorer la capacité de réaction et favoriser une reprise d’activité maîtrisée.
L’approche doit être adaptée à chaque organisation : les besoins d’une entreprise industrielle ne sont pas nécessairement ceux d’une société de services ou d’un acteur du commerce.
Anticiper pour mieux protéger son activité
Les récents incidents dans la grande distribution rappellent que la cybersécurité est devenue un enjeu opérationnel majeur. Les systèmes informatiques, les réseaux, les équipements connectés et les outils de production sont désormais étroitement liés. Une vulnérabilité peut donc avoir des conséquences bien concrètes sur le fonctionnement d’une organisation.
Pour les entreprises, l’enjeu est double : réduire les possibilités d’attaque et se préparer à réagir rapidement lorsqu’un incident survient.
Vous souhaitez évaluer les risques auxquels votre entreprise est exposée et identifier les mesures à mettre en place ? Proximus NXT Luxembourg peut vous accompagner dans votre réflexion et dans le renforcement de votre stratégie de cybersécurité.
